de
 Support

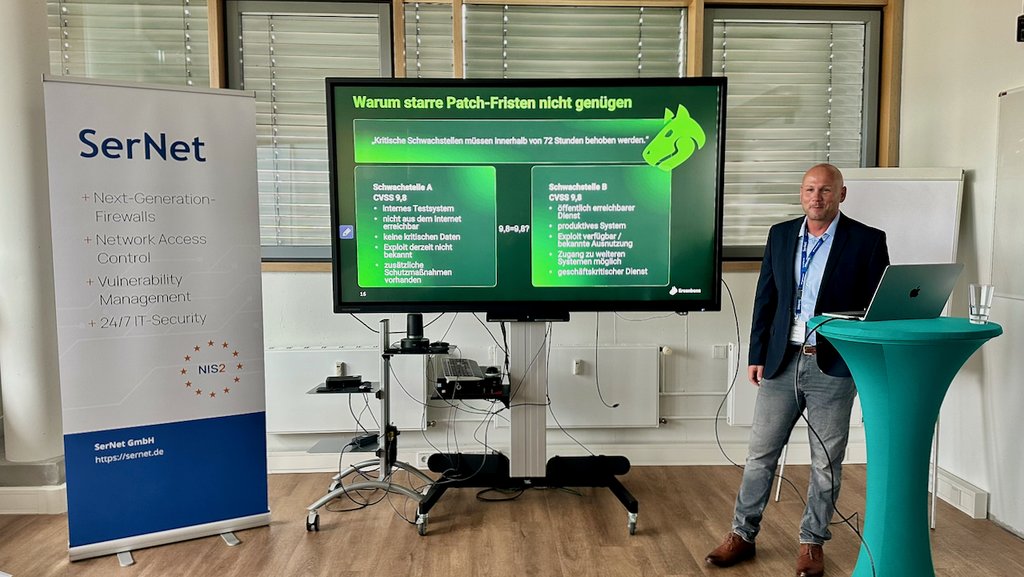
Am 4. September stellte die Angreifergruppe Rhysida rund 1,44 Millionen Dateien der Berliner Landesverwaltung ins Darknet: Notfallpläne zur Wasserversorgung, Unterlagen der Feuerwehr, ein Verzeichnis zur Rahmenplanung für chemische, biologische und nukleare Gefahrenlagen. Fünf Tage später saßen im Medienhaus Göttingen IT-Verantwortliche beim SerNet Forum zum Thema Schwachstellenmanagement und NIS2. Mitko Dimitrow, Senior Security Consultant bei unserem Partner Greenbone, brachte es auf den Punkt: "Schwachstellen finden kann jeder. Managen ist die eigentliche Arbeit.
Das Muster, das er bei Kunden regelmäßig sieht: Ein Scanner wird beschafft, weil das Management oder eine Prüfung es verlangt. "Gekauft, abgehakt, vergessen", sagt Dimitrow. Der Scanner läuft trotzdem und findet auch etwas. Nur übersetzt niemand die Funde in Maßnahmen, Zuständigkeiten und Fristen. Fünf Jahre Lizenzkosten später ist das Risiko dasselbe. “Ein Scan schafft Transparenz, reduziert aber noch kein Risiko.”
Laut BSI: 119 neue Schwachstellen pro Tag
Wie schnell der Rückstand wächst, zeigen die Zahlen. Das BSI zählt im Lagebericht 2025 durchschnittlich 119 neu veröffentlichte Schwachstellen pro Tag, rund ein Viertel mehr als im Vorjahr. In den Organisationen bleibt vieles davon liegen: mittlere Zeit bis zum Patch etwa 43 Tage, und von den Schwachstellen, die die US-Cybersicherheitsbehörde CISA als aktiv ausgenutzt führt, werden nur rund 26 Prozent jemals geschlossen.
Schwachstellen priorisieren: Welche Lücke zuerst?
"Ein Unternehmen muss nicht alle Schwachstellen schließen, aber wenigstens die wichtigen – und die dann auch schnell, weil jeder zusätzliche Tag ein Tag mehr für den Angreifer ist“, sagt Dimitrow. Welche bevorzugt zu beheben sind, zeigte er an zwei Schwachstellen mit identischem CVSS-Wert von 9,8, also knapp unter dem Höchstwert 10 der gängigen Skala für Schweregrad. Die eine sitzt auf einem abgeschotteten Testsystem, die andere auf einem öffentlich erreichbaren Produktivdienst. Derselbe Wert, nicht dieselbe Priorität. Über die Reihenfolge entscheiden erst weitere Fragen: Ist das System von außen erreichbar, wie wichtig ist es für den Betrieb, wie wahrscheinlich wird die Lücke demnächst ausgenutzt? Diese Einordnung nimmt einem kein Score ab; sie setzt voraus, dass jemand das Haus kennt.
Auch die Behebung ist mehr als Patchen. Manche Systeme lassen sich nicht anfassen, weil eine Fachanwendung daran hängt. Dann bleiben Konfiguration, Isolierung, einschränkende Firewall-Regeln – oder eine dokumentierte Risikoakzeptanz mit Frist. Dokumentiert ist der springende Punkt: Seit Dezember 2025 gilt das NIS2-Umsetzungsgesetz für betroffene Unternehmen ohne Übergangsfrist. Im Prüfungsfall zählt die nachvollziehbare Entscheidung.
Vom Schwachstellenscan zum Prozess: Beratung durch SerNet
Genau hier kommt SerNet ins Spiel. Am Anfang steht die fundierte technische Beratung: Welche Systeme gehören in den Scan, wie muss er konfiguriert sein, wer entscheidet später über die Findings. Darauf folgt ein Proof of Concept im Kundennetz, den wir gemeinsam mit Greenbone aufsetzen – die Ergebnisse bleiben im eigenen Netz, erster Ansprechpartner ist SerNet. Greenbone entwickelt seit 2008 Lösungen für Schwachstellenmanagement und ist Hersteller von OPENVAS, dem weltweit am häufigsten eingesetzten Open-Source-Werkzeug dieser Art. SerNet setzt es in Kundenprojekten ein und vertraut darauf auch in der eigenen Infrastruktur.
Danach läuft die Beratung in Zyklen, auf Wunsch als enge Zusammenarbeit: scannen, Ergebnisse gemeinsam durchgehen, einordnen, Maßnahmen festlegen, Wirksamkeit prüfen. Wir beraten dort, wo es auch unbequem wird. Bei dem Server, den niemand anfassen will. Bei der Risikoakzeptanz, die jemand verantworten muss. Über die Jahre verschiebt sich der Schwerpunkt: Wiederkehrende Findings zeigen, wo die Architektur nachgezogen werden muss. Netzsegmentierung, Firewall-Regelwerke, Endpoint-Absicherung, eine Virtualisierung, die sich patchen lässt, ohne den Betrieb anzuhalten. Das plant und baut SerNet mit der Expertise von fast drei Jahrzehnten und bringt diese in den Optimierungsprozess bei Kunden ein.
Am Ende steht die Frage, an der jede einzelne Entscheidung hängt: Wie geschlossen muss ein System sein, wie offen darf es bleiben? Eine allgemeine Antwort gibt es nicht, nur eine für das konkrete Netz. Ein Gespräch mit unserem Vertrieb klärt, wo Sie stehen und wo das Schwachstellenmanagement ansetzen muss.
Das SerNet Forum findet mehrmals im Jahr im Medienhaus Göttingen statt: ein Vortrag zu aktuellen IT-Themen ab 17 Uhr, Zeit für Fragen, Ausklang und Austausch bei kleinen Köstlichkeiten. Zuletzt ging es um Virtualisierung mit Proxmox und um WLAN-Sicherheit.
Nächster Termin und Anmeldung: sernet.de/forum